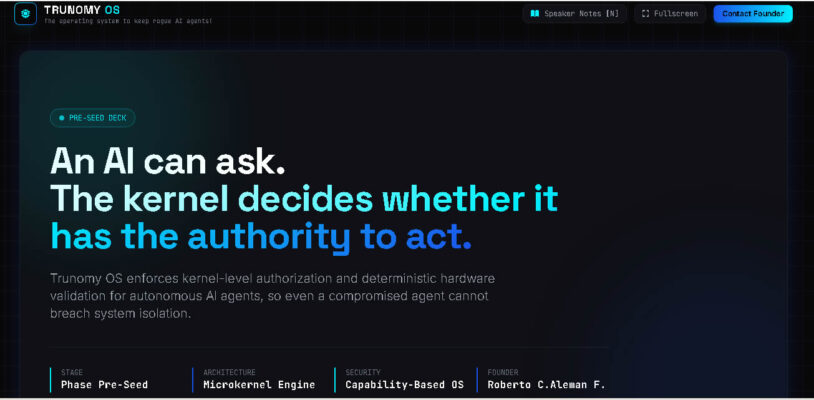
1. El Dilema de la Inteligencia Artificial Autónoma
El rápido despliegue de los agentes de IA está transformando la automatización corporativa. A diferencia de los modelos tradicionalmente limitados a la generación de texto o chatbot, los agentes de IA modernos interactúan dinámicamente con bases de datos, invocan API externas, ejecutan scripts y toman decisiones autónomas en tiempo real.
Sin embargo, esta capacidad de actuar introduce un riesgo de seguridad crítico: la falta de límites de autorización nativos a nivel de sistema.
Cuando un agente de IA sufre un ataque de prompt injection, entra en un bucle erróneo o genera una alucinación, los entornos tradicionales no pueden discernir entre una instrucción legítima y un comando malicioso. Si el agente posee credenciales para modificar datos o acceder al disco, la vulnerabilidad afecta inmediatamente a la infraestructura.
2. La Tesis Central: «Intent ? Authority»
En las arquitecturas de software convencionales, la autenticación confirma quién es el usuario o proceso, pero falla en controlar estrictamente qué intenta hacer el agente en tiempo de ejecución.
«An AI can ask. The kernel decides whether it has the authority to act.»
— (La IA puede solicitarlo. El kernel decide si tiene la autoridad para actuar.)
Trunomy OS resuelve este problema introduciendo una capa de seguridad Zero Trust a nivel de microkernel. Incluso si un agente de IA es totalmente comprometido o alucina, no puede ejecutar ninguna acción que sobrepase el alcance asignado por el kernel.
3. Arquitectura de Control de Ejecución
Trunomy OS intercepta y valida cada operación antes de que toque los recursos del sistema a través de tres fases clave:
[ AI Agent ] ? [ Request Details ] ? [ Trunomy Microkernel ] ? [ Execution Outcome ]
A. Solicitud del Agente (Request Details)
Cada intento de interacción recopila la estructura exacta de la intención:
- Tipo de Operación: Lectura (
read), escritura (write), ejecución (execute). - Recurso Objetivo: Base de datos, API, servicio o identificador de inquilino (
tenant). - Capacidad / Handle: Puntero seguro de objeto y sus permisos asociados.
- Contexto: Generación del proceso, límites de cuota y presupuesto asignado.
B. Validación en el Microkernel
El kernel ejecuta verificaciones de ultra baja latencia:
- Validación de ABI y límites de memoria.
- Resolución de capacidades no falsificables.
- Aislamiento estricto de inquilinos (
tenant isolation). - Comprobación en tiempo real de revocaciones y consumo de cuotas.
C. Resultado de Ejecución (Outcome)
El sistema garantiza únicamente dos estados finales:
- AUTORIZADO Acceso de lectura o ejecución dentro del alcance permitido.
- DENEGADO POR EL KERNEL Bloqueo inmediato de accesos cruzados a otros inquilinos, escalada de privilegios o movimientos laterales no autorizados.
4. Áreas de Aplicación (Built For)
AI Agent Security
Sandbox de aislamiento total para la ejecución de agentes de IA, inmune a inyecciones de código.
Multi-tenant Infrastructure
Garantía de aislamiento estricto entre clientes dentro de entornos SaaS e infraestructura compartida.
Sensitive Data Access
Protección rigurosa para empresas en sectores regulados como finanzas, salud y defensa.
Controlled Operations
Delegación segura de tareas automatizadas con control de límites y cuotas operativas.
5. La Oportunidad de Inversión
Trunomy OS se posiciona en la fase Pre-Seed para definir el estándar de seguridad en la era de la IA autónoma:
- Urgencia de Mercado: El despliegue masivo de agentes IA exige soluciones de seguridad a nivel de kernel, no simples capas de software superficiales.
- Ventaja Técnica: Aislamiento de microkernel con rendimiento de alta velocidad y verificabilidad matemática.
- Estrategia Efficient Open-Core: Desarrollo orientado a la validación de protocolos y alianzas clave de infraestructura.